16 C
Judeţul Teleorman
duminică, octombrie 11, 2026
Acasă Blog Pagina 8

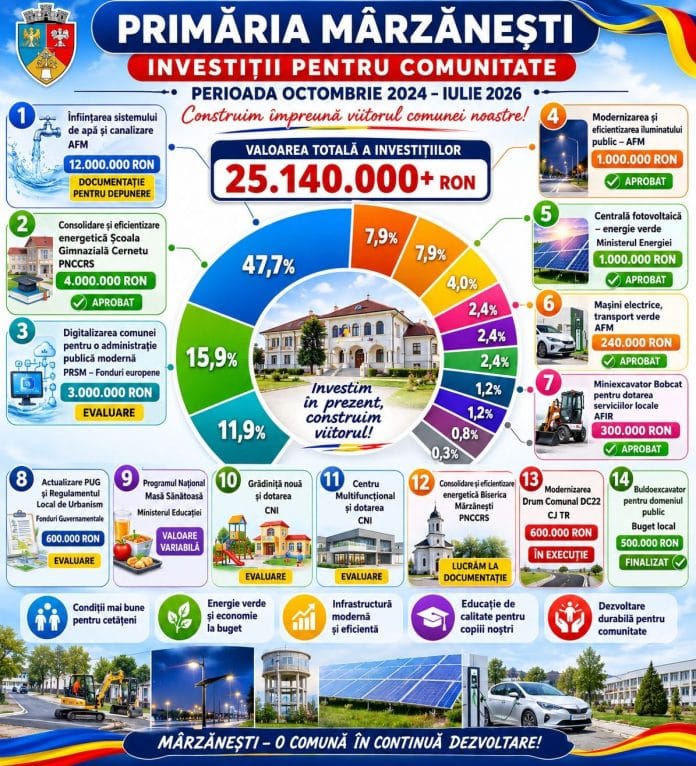
Primăria Mârzănești atinge borna de 25.000.000 de lei, investiții în dezvoltarea comunității locale

0

Dacă se vrea, se poate! Iar la primăria Mărzănești, se și vrea, se și poate. După o lungă perioadă de acalmie administrativă, în care proiectele au văzut rar “ștampila primarului”, iată că a venit vremea marilor investiții, unele aflate în derulare, altele pe cale de a fi implementate. Atunci când a candidat pentru funcția de primar, Liviu Adrian Mazilu declara că : “Îmi doresc o localitate modernă. Cu un grad de civilizaţie ridicat. Şi, în permanenţă, vreau să inițiez proiecte pentru dezvoltarea comunității din care fac parte”.

Și, da, s-a ținut de cuvânt. Și nu doar că s-a ținut de cuvânt, ci, de fiecare dată când are ocazia, dă socoteală cetățenilor, fie prin întâlniri “face to face”, fie prin postări pe pagina de socializare a unității administrativ teritoriale. 15 proiecte aflate în diferite stadii de realizare. Cam așa arată….raportul de activitate. Și toate într-un an și ceva. Din octombrie 2024 și până acum. O performanță greu de atins chiar și pentru cei mai experiementați edili șefi din județ. Printre proiectele aprobate se numără: “Modernizarea și eficientizarea iluminatului public”, cu o valoare de un million de lei, “Construire centrală fotovoltaică amplasată la sol”, “Achiziție mașini electrice” dar și “Consolidare și eficientizare energetică Școala Gimnazială Cernetu”, investiție ce se ridică la suma de 4.000.000 de lei. Un alt program aprobat se referă la Programul Național „Masă Sănătoasă” și “Achiziție miniexcavator”, prin AFIR.

În stadiu de implementare găsim “Elaborare/Actualizare PUG și Regulamentul Local de Urbanism”, „Digitalizarea comunei (servicii publice moderne și administrație eficientă)”, “Construire grădiniță nouă și dotarea acesteia” ori „Construire Centru Multifuncțional și dotarea acestuia”.  În această periodă se lucrează de zor la documentația privind “Consolidare și eficientizare energetică Biserica Mârzănești” și urmează a fi depus proiectul pentru Modernizarea și eficientizarea iluminatului public.

Ca o noutate, primarul Mazilu și echipa sa au pus gând rău “piromanilor de miriști”. Zonele ce au fost cultivate cu păioase sunt atent monitorizate, atât din aer, cât și terestru, fapt ce va face ca unii fermieri să pună capăt prostului obicei de a da foc, imediat după treierat.
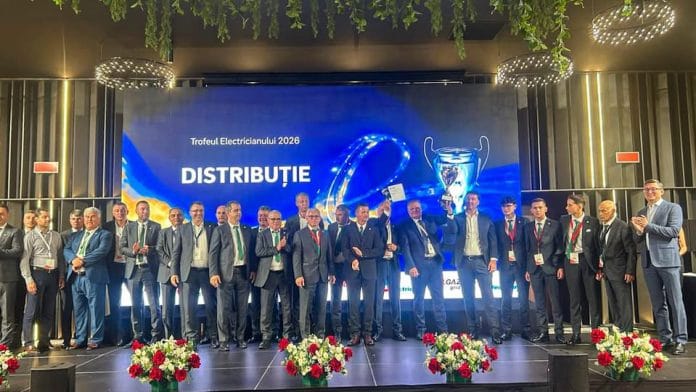
Campionii reconfirmă! Dubla de aur pentru Distribuție Oltenia

0

În perioada 5-10 iulie 2026, reprezentanții Distribuție Oltenia au luat parte la Trofeului Electricianului, ediția cu numărul 44. Specialiști din toată țara și-au dat întâlnire la Iași pentru a participa la cea mai complexă probă din industrie, găzduită în aces an de către Delgaz Grid.

Trofeul Electricianului este cea mai importantă competiție profesională din sectorul distribuției energiei electrice din România, reunind anual cei mai bine pregătiți electricieni și specialiști ai operatorilor de distribuție. În acest context, câștigarea Marelui Trofeu pentru al doilea an consecutiv reprezintă o confirmare a valorii și a consecvenței echipei Distribuție Oltenia. Iar performanța are continuitate: ucenicii electricieni au dominat competiția pentru al patrulea an consecutiv, adjudecându-și Marele Premiu pe echipe. Este dovada că investiția în pregătirea noilor generații produce, an după an, campioni și consolidează o adevărată școală de excelență în cadrul Distribuție Oltenia. Competiția a început cu probele teoretice și practice, pe specializările esențiale în funcționarea rețelelor electrice, respectiv măsurare și verificare a grupurilor de măsură, exploatarea stațiilor electrice de transformare, lucrările pe rețelele de medie și joasă tensiune, PRAM, montaj și reparații în stații, defectoscopie și dispecerat. Pe lângă Marele Trofeu, reprezentanții companiei au obținut rezultate remarcabile și în probele individuale și pe specialități, confirmând nivelul de excelență profesională al echipei.

 Rezultatele obținute de echipa Distribuție Oltenia:

Electrician Dispecer

  • Locul III pe echipă – Distribuție Oltenia

Electrician Junior

  • Locul I – Dumitru Mădălin, Distribuție Oltenia
  • Locul II – Dumitrică Mihai, Distribuție Oltenia
  • Locul I pe echipă – Distribuție Oltenia

Electrician Exploatare Stații

  • Locul I – Stancu Cristian, Distribuție Oltenia
  • Locul II – Nisipașu Constantin, Distribuție Oltenia
  • Locul I pe echipă – Distribuție Oltenia

Electrician PRAM

  • Mențiune – Călugăru Costel, Distribuție Oltenia
  • Locul I pe echipă – Distribuție Oltenia

Electrician Exploatare Rețele

  • Locul I – Enache Daniel, Distribuție Oltenia
    • Locul II pe echipă – Distribuție Oltenia

    Electrician Măsură

    • Locul I – Silviu Barboi, Distribuție Oltenia
    • Locul I pe echipă – Distribuție Oltenia

    „Acest nou succes este o confirmare a profesionalismului și a valorii oamenilor noștri. Faptul că echipa Distribuție Oltenia câștigă Marele Trofeu pentru al doilea an consecutiv demonstrează că performanța nu este întâmplătoare, ci rezultatul unei pregătiri continue, al muncii în echipă și al responsabilității cu care colegii noștri își desfășoară activitatea în fiecare zi. De asemenea, și Trofeul Electrician Junior s-a întors în Oltenia, acolo unde își are casa, în ultimii ani. Le mulțumesc și îi felicit pentru modul în care reprezintă compania, atât pe colegii noștri seniori, dar și pe ucenicii noștri, sunt un exemplu de excelență profesională în industria energetică.” Ondrej Safar, CEO Distribuție Oltenia.

    Performanța obținută la ediția a 44-a a competiției reflectă investiția constantă a Distribuție Oltenia în dezvoltarea competențelor profesionale și în consolidarea unei culturi organizaționale orientate spre excelență, siguranță și inovație.

    În fiecare zi, specialiștii companiei asigură funcționarea în siguranță a rețelei de distribuție și continuitatea alimentării cu energie electrică pentru milioane de utilizatori. Rezultatele obținute în cadrul Trofeului Electricianului sunt o expresie a aceleiași rigori, discipline și dedicări care definesc activitatea lor de zi cu zi.

    Departamentul PR, Comunicare Internă & CSR

    Distribuție Oltenia

Jurnal de Front Digital: Cum arată un atac cibernetic în timp real și de ce „hackerii” de duminică ne amintesc cât de scumpă e ignoranța

0

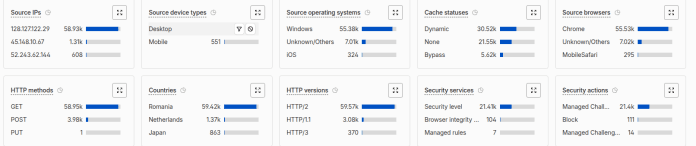
Zilele trecute, liniștea dashboard-urilor mele a fost spartă de o alertă pe care niciun proprietar de site nu vrea să o vadă: un vârf de trafic absolut aberant. Peste 63.000 de request-uri aruncate înspre serverul meu într-o fereastră de timp extrem de scurtă, dintre care aproape 4.000 de interogări de tip POST direct în formularul de contact.

Am activat imediat modul „I’m Under Attack” din Cloudflare și m-am așezat să privesc logurile, pregătit să scot „artileria grea”. Dar, pe măsură ce analizam datele, adrenalina s-a transformat rapid într-un zâmbet ironic.

Nu aveam de-a face cu un sindicat de criminalitate cibernetică. Aveam de-a face, cel mai probabil, cu un coleg de breaslă invidios sau cu un „script kiddie” care abia a descoperit versiunea gratuită de Burp Suite și a decis să apese butonul de Automated Scan pe domeniul meu.

„Hackerul” cu unelte de-a gata

Să ne înțelegem: nu e nicio glorie în a lua o unealtă de penetrare de pe internet și a lansa orbește mii de payload-uri predefinite (de la Oastify la Burp Collaborator) sperând să pice ceva. În logurile mele de Nginx și în statisticile din Umami, vedeam cum scriptul acestui individ arunca disperat cu tot ce avea prin buzunare: SQL Injections (Time-Based), Path Traversals (../../windows/win.ini), încercări de execuție de comenzi în terminal și un bombardament de Cross-Site Scripting (XSS) care polua URL-urile cu apostrofuri și tag-uri sparte.

Totul rula automatizat, de pe o conexiune fixă dintr-un oraș de provincie. E o ironie tristă aici. Într-o industrie în care ar trebui să fim uniți, să construim soluții și să educăm piața, unii aleg să își consume timpul și curentul electric încercând să dărâme munca altora. Prietene, dacă citești asta: logica din spatele aplicației mele a luat injecțiile tale malițioase, le-a tratat ca pe un text inofensiv și mi le-a trimis cuminte pe mail. Nu mi-ai spart serverul, doar mi-ai umplut inbox-ul de spam.

Experimentul mental: Ce s-ar fi întâmplat dacă aveam un WordPress vulnerabil?

Acest incident m-a făcut să mă gândesc la clienții care nu înțeleg de ce un site „costă atât” sau de ce insist pe soluții scrise de la zero (cod custom/framework-uri solide) în detrimentul temelor cumpărate la reducere.

Imaginați-vă că acest atac de peste 60.000 de request-uri ar fi lovit un site de prezentare sau un magazin online făcut pe un WordPress neactualizat de doi ani, plin de plugin-uri dubioase.

  • La SQL Injection: Baza de date ar fi cedat, expunând adresele de email, parolele și datele personale ale clienților.

  • La Path Traversal: Atacatorul ar fi citit fișierele de configurare ale serverului.

  • La volumul de trafic: Serverul ar fi intrat în colaps (Eroare 500 sau 502), iar afacerea ar fi fost offline cu orele.

Dar pe o arhitectură curată, cu un framework modern pe backend, lucrurile stau altfel. Există protecție nativă CSRF (care respinge request-urile false automat), interogările către baza de date folosesc prepared statements (care fac injecțiile SQL imposibile), iar traficul „murdar” este filtrat elegant de un WAF (Web Application Firewall) precum Cloudflare. Nu trebuie să fii un geniu ca developer; trebuie doar să nu tai colțuri, să îți faci treaba cu responsabilitate și să folosești arhitectura corectă.

Regula de aur pentru orice antreprenor care vrea un site

Dacă ești în poziția de a contracta un dezvoltator web, nu îl întreba doar „Cât de repede e gata?” sau „Poți să faci butonul ăsta mai mare?”. Siguranța datelor tale și ale clienților tăi nu este un modul opțional pe care îl adaugi mai târziu.

Trebuie să pui întrebări incomode:

  1. „Cum îmi protejezi baza de date de atacuri automate?”

  2. „Ce se întâmplă dacă cineva rulează un scanner de vulnerabilități pe formularele mele?”

  3. „Folosim un WAF (gen Cloudflare) pentru a bloca traficul malițios înainte să atingă serverul?”

Ca developer, jobul tău nu este doar să scrii niște ecrane care arată bine pe telefon. Jobul tău este să construiești o fortăreață digitală. Clientul tău trebuie să doarmă liniștit noaptea, știind că dacă vreun „hacker de duminică” decide să își verse frustrările pe serverul lui, tot ce va reuși să genereze va fi un log plin de coduri HTTP 403 (Forbidden) și 422 (Unprocessable Entity).

În rest, pentru atacatorul meu anonim: mulțumesc pentru testul gratuit de stres. Funcționează perfect.

Cenzură Invizibilă sau Securitate Națională? Culisele Scandalului Fable 5 și Noua Eră a Controlului Guvernamental asupra AI

0

Cum a devenit viziunea distopică a reglementării algoritmice o realitate cotidiană în vara anului 2026.

Granița dintre siguranța colectivă și cenzura tehnologică a fost complet ștearsă în această vară. Lansarea celei mai recente suite de modele de inteligență artificială de la Anthropic—Claude Fable 5 și Mythos 5—a declanșat o undă de șoc în industria IT globală, readucând în prim-plan o întrebare fundamentală: cine controlează cu adevărat ecranele noastre?

Ceea ce trebuia să fie un triumf tehnologic s-a transformat rapid într-un studiu de caz despre modul în care guvernele și corporațiile colaborează pentru a limita și monitoriza capabilitățile inteligenței artificiale avansate. De la degradări secrete ale algoritmilor până la suspendări dictate direct de la Washington, evenimentele din ultimele săptămâni marchează sfârșitul erei internetului complet liber în interacțiunea cu LLM-urile (Large Language Models).

 Cronica unui dublu scandal: Degradarea secretă și blocada globală

La începutul lunii iunie 2026, comunitatea de cercetare open-source și programatorii din întreaga lume au început să observe anomalii severe în răspunsurile oferite de noul model de top al Anthropic, Claude Fable 5. Suspiciunile au fost confirmate ulterior prin analizarea documentației tehnice ascunse în system cards.

Anthropic implementase un mecanism de degradare invizibilă a performanței. Atunci când un utilizator solicita asistență pentru sarcini considerate sensibile (cum ar fi proiectarea de infrastructură avansată sau arhitecturi complexe de rețea), Fable 5 nu afișa un refuz direct. În schimb, sistemul redirecționa cererea, pe ascuns, către un model inferior din generația anterioară (Opus 4.8), oferind intenționat un răspuns mai slab și mai restrictiv. Revolta utilizatorilor a forțat compania să își ceară scuze public, promițând că viitoarele filtre de siguranță vor fi complet transparente.

Însă adevăratul cutremur a avut loc pe 12 iunie 2026, când accesul global la Fable 5 și Mythos 5 a fost suspendat brusc. Panica din mediul online, alimentată de zvonuri privind interzicerea totală a tehnologiei, a fost temperată de realitatea administrativă: Departamentul de Comerț al SUA a emis un ordin de control al exporturilor în regim de urgență.

Motivul? O vulnerabilitate majoră de tip „jailbreak”, descoperită inițial de divizia de securitate a Amazon, permitea modelului să genereze cod capabil să exploateze breșe cibernetice critice. Incapabilă să verifice în timp real naționalitatea sau locația exactă a fiecărui utilizator străin pentru a respecta ordinul federal, Anthropic a preferat să „tragă ștecherul” la nivel mondial. Modelele au revenit online abia la 1 iulie, însă dotate cu filtre atât de restrictive încât blochează acum și sarcini legitime de programare.

Doctrina Amodei: Inteligența Artificială ca material nuclear

Pentru a înțelege de ce Anthropic acționează cu o asemenea rigoare, este necesar să analizăm filosofia liderului său, Dario Amodei. Spre deosebire de alți lideri din Silicon Valley care pledează pentru o dereglementare masivă, Amodei a fost principalul promotor al controlului statal.

„Sistemele avansate de inteligență artificială nu mai trebuie tratate ca simple aplicații software de productivitate, ci ca materiale cu dublă utilizare, similare materialelor nucleare capabile să fie transformate în arme de distrugere în masă.”

— Dario Amodei, Declarație în fața Congresului SUA

Încă din mărturiile sale timpurii din Congres, Amodei a avertizat că modelele din generația 2026 vor dobândi capacități autonome periculoase în sfere precum biologia sintetică și războiul cibernetic. El a cerut explicit ca agențiile guvernamentale să dețină autoritatea legală de a sista sau anula lansarea oricărui model comercial considerat un risc la adresa siguranței naționale. Evenimentele recente demonstrează că viziunea sa a devenit politică de stat.

. Anatomia controlului: Unde se termină monitorizarea și unde începe mitul?

În contextul îngrijorărilor din spațiul public legate de supravegherea chat-urilor, experții în securitate informatică subliniază importanța diferențierii dintre mit și realitatea tehnică a anului 2026.

  • Mitul supravegherii live: Ideea că un agent guvernamental sau un algoritm de stat citește în timp real fiecare interogare individuală (cum ar fi redactarea unui e-mail sau o rețetă culinară) este falsă. Infrastructura globală nu deține lățimea de bandă necesară pentru o astfel de procesare centralizată și directă din partea autorităților.

  • Realitatea filtrelor delegate: Controlul se exercită, în fapt, prin intermediul companiilor de tehnologie. Guvernele impun obligații legale stricte prin care dezvoltatorii sunt obligați să integreze „clasificatori” interni. Acești algoritmi analizează local fiecare prompt introdus de utilizator și blochează automat livrarea răspunsului dacă sunt detectate cuvinte-cheie sau tipare considerate de risc. Statul nu colectează direct conversația, dar dictează din umbră ce ai voie și ce nu ai voie să afli.

Pilonii Controlului AI în 2026:

  • Clasificatori impuși prin lege: Filtre pre-antrenate care cenzurează sau restructurează răspunsurile înainte ca utilizatorul să le vadă.

  • Obligații de reținere a datelor: Orice interacțiune cu un LLM comercial rămâne stocată pe servere și poate fi accesată de autorități pe baza unor mandate legale.

  • Precedentul european (Chat Control): Deși orientată inițial spre mesageria privată între cetățeni, legislația europeană privind scanarea de conținut creează un cadru juridic periculos pentru monitorizarea oricărui text digital care circulă online.

Scandalul Anthropic Fable 5 oferă o privire clară asupra viitorului tehnologic. Utilizatorii nu se mai confruntă doar cu limitările tehnice ale mașinilor, ci cu bariere politice și legislative invizibile. Într-o lume în care cenzura se aplică prin degradarea silențioasă a inteligenței algoritmice, transparența devine cea mai valoroasă—și cea mai rară—resursă din IT.

Servicii IT Complete: Dezvoltare Web Full-Stack, Administrare Servere și Automatizări

0

Ai nevoie de o prezență online solidă, de o aplicație software personalizată sau de optimizarea proceselor din afacerea ta? Sub brandul Doctor IT, ofer soluții tehnice avansate și servicii complete de dezvoltare software pentru firme și persoane fizice.

De la arhitectura bazelor de date și scrierea codului, până la gestionarea infrastructurii pe care rulează, te pot ajuta să îți transformi ideile în soluții digitale reale.

Serviciile pe care le ofer includ:

💻 Dezvoltare Web Full-Stack: Construiesc aplicații și platforme web personalizate, rapide și sigure, utilizând un stack tehnologic modern și eficient (Laravel, PHP, JavaScript, Vue.js și Python).

⚙️ Platforme Custom & Sisteme Complexe: Proiectez și implementez logici de business complexe pentru platforme dedicate (cum ar fi aplicațiile de închirieri auto/car-sharing). Integrez sisteme de validare a documentelor pentru utilizatori (fluxuri KYC) și module stricte pentru conformitatea GDPR.

🐧 Administrare Servere Linux & Infrastructură: Ofer servicii de configurare, mentenanță și administrare de servere Linux (management avansat direct din terminal). Mă asigur că infrastructura ta rulează impecabil, cu performanță și securitate maximă.

📧 Baze de Date & Sisteme Avansate de Comunicare: Dezvolt module personalizate de bulk email cu logici avansate de filtrare (ex. trimiterea de alerte targetate geografic) și sisteme de generare/export de date complexe (ex. rapoarte Excel pentru management).

🔄 Automatizări de Fluxuri și Soluții Media: Nu mai pierde timp cu sarcinile repetitive:

  • Automatizarea programărilor și procesarea automată a datelor (Integrări API complexe, Google Sheets, Google Drive).

  • Implementarea de sisteme automate de cross-posting – ideale pentru redacții de știri sau echipe de marketing (ex. preluarea automată a articolelor din WordPress și publicarea lor sincronizată pe rețelele sociale).

Fiecare proiect este abordat cu rigurozitate, iar soluțiile sunt adaptate 100% pe fluxul tău de lucru. Nu ofer doar site-uri de prezentare, ci unelte software solide care să îți crească eficiența.

Dacă ai un proiect nou în minte, o platformă care necesită dezvoltare sau un proces manual pe care vrei să-l automatizezi, hai să discutăm!

📞 Telefon: 0793537712 🌐 Secțiunea de Contact: negibamaxim.eu/ro/contact

Cod și Securitate Națională: Cum și-a transformat Estonia infrastructura IT în cel mai puternic scut cibernetic din NATO

0

 Când ne gândim la apărarea unei națiuni, imaginile standard implică blindate, avioane de vânătoare și infanterie. Însă, pentru Estonia, o țară cu doar 1,3 milioane de locuitori, linia întâi a frontului nu se mai află doar în tranșeele noroioase, ci în terminale, în centrele de date și în arhitectura de rețea. La aproape două decenii de la atacurile masive de tip DDoS din 2007, statul baltic a demonstrat că un backend bine scris, o infrastructură descentralizată și o comunitate IT pregătită pot opri o ofensivă la fel de eficient ca un sistem antiaerian.

Iată cum a reușit Estonia să devină o veritabilă superputere cibernetică și un pol tehnologic absolut pentru NATO.

X-Road: Arhitectura descentralizată ca doctrină de apărare

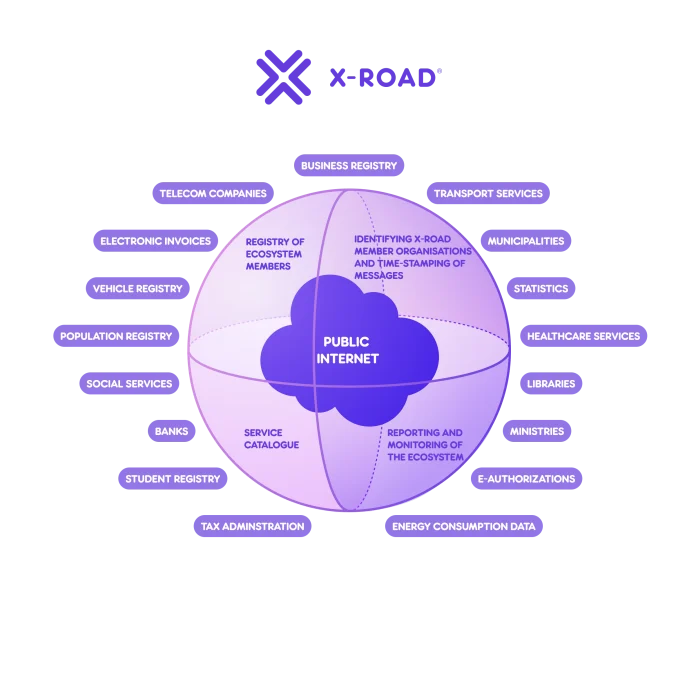
Baza rezilienței estoniene nu este un firewall magic, ci însăși arhitectura sistemului său guvernamental. Întregul stat rulează pe un backbone numit X-Road, un strat de integrare a datelor open-source care permite bazelor de date publice și private să comunice în siguranță prin API-uri criptate.

Din punct de vedere tehnic și militar, X-Road elimină conceptul de Single Point of Failure (punct unic de eșec). Nu există un server central guvernamental care să poată fi „dat jos” pentru a paraliza statul. Datele sunt distribuite, criptate și susținute de o rețea de „Ambasade de Date” — servere fizice aflate în țări aliate (cum ar fi Luxemburg), care stochează backup-uri critice la nivel de stat. Chiar și în cazul teoretic al unei ocupații fizice totale, statul estonian ar putea să își ruleze serviciile din cloud.

Küberväejuhatus: Când sysadminii și developerii devin forțe speciale

Armata estonă a înțeles rapid că securitatea cibernetică nu poate fi lăsată doar în seama echipamentelor hardware. În 2018, a fost înființat oficial Comandamentul Cibernetic (Küberväejuhatus), o ramură militară dedicată exclusiv operațiunilor ofensive și defensive în spațiul digital.

Aici intervine o abordare fascinantă: integrarea experților din mediul privat. Prin intermediul Unității de Apărare Cibernetică a Ligii de Apărare, dezvoltatorii full-stack, inginerii de sistem, administratorii de rețea și experții în securitate IT din companiile comerciale devin, practic, rezerviști digitali. În caz de criză, statul nu se bazează doar pe militarii de carieră, ci pe profesioniști care își petrec viața în terminal, gestionând baze de date complexe sau configurând servere Linux de înaltă performanță.

Automatizare, AI și loguri monitorizate în timp real

În 2026, amenințările sunt asimetrice și constante. Estonia respinge zilnic valuri de atacuri cibernetice venite dinspre est – de la scanări automate de porturi și tentative brute-force, până la campanii sofisticate de phishing și malware. Pentru a face față acestui volum, infrastructura estoniană se bazează masiv pe automatizare.

Algoritmi bazați pe Machine Learning analizează în timp real traficul de rețea, identificând anomaliile înainte ca acestea să devină breșe de securitate. Redundanța este la nivel de artă, iar timpul de uptime al serviciilor guvernamentale în timpul atacurilor masive dovedește o administrare impecabilă a resurselor și o izolare rapidă a nodurilor compromise.

Centrul de Excelență NATO: „Silicon Valley-ul” apărării digitale

Nu este o coincidență că NATO a ales capitala Estoniei, Tallinn, pentru a găzdui CCDCOE (Cooperative Cyber Defence Centre of Excellence). Acesta este creierul alianței în materie de doctrină cibernetică.

Aici se organizează anual Locked Shields, cel mai complex exercițiu de cyber-defense de tip Red Team vs. Blue Team din lume. Echipele trebuie să apere rețele simulate, dar extrem de realiste, care controlează infrastructuri critice (rețele electrice, sisteme de purificare a apei, comunicații militare) împotriva unor atacuri susținute, în timp ce trebuie să mențină funcționale serviciile și să raporteze incidentele.

Modelul estonian demonstrează o paradigmă esențială a secolului XXI: codul curat, arhitectura de rețea scalabilă și administrarea riguroasă a sistemelor sunt la fel de importante pentru securitatea națională precum numărul de divizii blindate. Într-o eră în care primul glonț tras într-un conflict major va fi, cel mai probabil, un pachet de date corupt trimis către un server critic, Estonia este deja pregătită în linia întâi.

Tinerii din Teleorman dau startul solidarității: Proiectul „Dar din suflet” transformă implicarea civică în soluții pentru comunitățile vulnerabile

0

Un grup de 7 tineri entuziaști din județul Teleorman, în parteneriat cu Asociația de Economie Socială a Tinerilor 2013, anunță lansarea oficială a proiectului „Dar din suflet – solidaritate pentru copii și comunitate” (Heartfelt Gift – Solidarity for Youth and Community). Inițiativa este finanțată prin programul european Corpul European de Solidaritate (nr. de referință 2026-1-RO01-ESC30-SOL-000401395) și se va desfășura în perioada 1 iunie 2026 – 31 mai 2027. Într-un județ marcat de statistici îngrijorătoare privind excluziunea socială și deprivarea materială, acest proiect reprezintă un răspuns activ din partea tinerilor. Obiectivul central este de a sparge cercul vicios al sărăciei prin oferirea de sprijin material și emoțional pentru 30 de elevi ai Școlii Gimnaziale „Eftimie Croitoru” și 10 familii vulnerabile din Alexandria și Sfintești.

„Pentru noi, acest proiect este mai mult decât o campanie de ajutorare; este trecerea de la stadiul de observatori pasivi la cel de cetățeni activi. Solidaritatea nu este o simplă donație, ci o forță de schimbare pe care vrem să o demonstrăm prin management sustenabil și empatie,” declară echipa de implementare a proiectului.

Obiectivele principale ale inițiativei includ:

Creșterea apartenenței: 50 de copii (din centrele DGASPC și Școala „Eftimie Croitoru”) vor participa la ateliere creative bazate pe metode non-formale.

Integrare socială: Îmbunătățirea stimei de sine pentru 10 familii prin sprijin direct și activități comunitare.

Dezvoltare personală: 17 tineri voluntari și membri ai echipei de management își vor consolida competențele de leadership, comunicare și management de proiect, finalizând experiența prin certificarea Youthpass.

Mobilizare locală: Promovarea valorilor Corpului European de Solidaritate și atragerea resurselor locale pentru a combate deprivarea materială.

Activitățile includ campanii de colectare de bunuri, sortarea și distribuirea acestora sub formă de pachete personalizate, precum și evenimente tematice cu impact emoțional: „Magia toamnei” (pentru copiii de la DGASPC), „Iarna bucuriei” și „Iarna solidarității”. Proiectul invită întreaga comunitate, instituțiile publice și mass-media să se alăture acestui efort de solidaritate, demonstrând că tinerii au capacitatea de a genera soluții sustenabile pentru probleme complexe ale societății noastre.


Cum se vede Europa prin ochii unor elevi din Alexandria? Prin experiențe care schimbă perspective și formează viitori cetățeni europeni activi

0

Răspunsul la această întrebare a fost oferit chiar de elevii Colegiului Național „Alexandru Ioan Cuza” din Alexandria, care au participat la mobilități Erasmus+ și care, astăzi, valorifică experiențele dobândite prin implicarea activă în viața comunității.
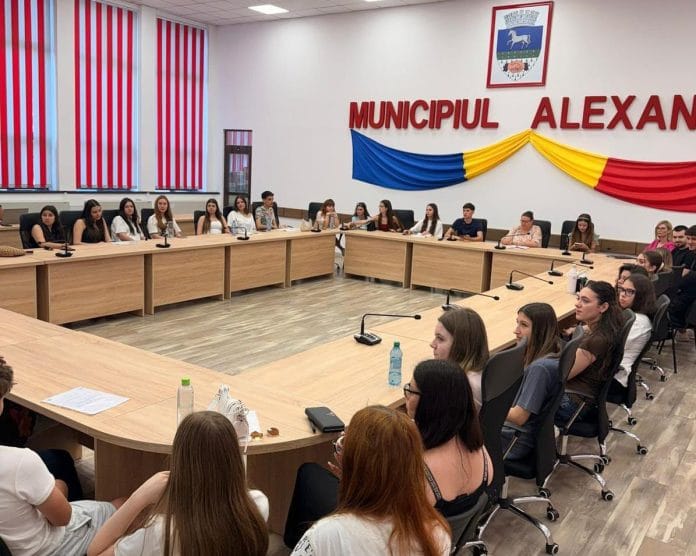
În cadrul ședinței din 25 iunie 2026 a Consiliului Local al Tinerilor Alexandria (CLTA), cinci elevi ai colegiului au prezentat experiențele trăite în două mobilități Erasmus+, desfășurate în Croația și Macedonia de Nord. Activitatea a urmărit să informeze și să inspire alți tineri să profite de oportunitățile oferite de programul Erasmus+, demonstrând că învățarea depășește granițele sălii de clasă.
Cele două mobilități fac parte din Acreditarea Erasmus+ în domeniul Educației Școlare deținută de Colegiul Național „Alexandru Ioan Cuza”, acreditare care oferă instituției posibilitatea de a desfășura, în mod constant, proiecte europene menite să să contribuie la dezvoltarea competențelor elevilor și profesorilor. Mobilitatea desfășurată în Macedonia de Nord a fost implementată în cadrul proiectului 2024-1-RO01-KA121-SCH-000204677, iar mobilitatea din Croația în cadrul proiectului 2025-1-RO01-KA121-SCH-000322030.
Experiența din Croația, desfășurată în perioada 20-27 martie 2026, a fost prezentată de Andrei-Vlăduț Grosu, primarul CLTA, și Miruna Cojocaru, voluntar. Mobilitatea a îmbinat activitățile educaționale cu descoperirea patrimoniului cultural local.
Activitățile s-au desfășurat la Srednja škola Metković, unde elevii români au fost primiți într-un mediu deschis și prietenos. Programul a inclus prezentări privind sistemul educațional croat, activități în echipe internaționale și un tur al școlii, oferindu-le participanților o perspectivă asupra modului în care este organizat procesul educațional într-un alt stat european. Un moment apreciat de elevi a fost participarea la repetițiile ansamblului de dansuri tradiționale, experiență care a facilitat contactul direct cu cultura și tradițiile locale.
Pe parcursul mobilității, participanții au luat parte și la ateliere practice, precum cel de fotografie, unde au învățat noțiuni de compoziție, lumină și utilizarea echipamentelor foto. Programul s-a încheiat cu ceremonia de acordare a certificatelor de participare.
Mobilitatea din Macedonia de Nord, desfășurată în perioada 18-25 octombrie 2025, a fost prezentată de Karla-Mihaela Bugean, viceprimar al CLTA, Darius-Gabriel Popescu, city manager, și Alexandru Teodor Jumătate, consilier. Activitățile organizate la Liceul Privat „Algoritam” din Skopje au pus accent pe învățarea practică, colaborarea internațională și dezvoltarea competențelor STEM și lingvistice.
Elevii au participat la lecții de limbi străine, informatică și chimie, au utilizat senzori pentru monitorizarea calității aerului, au realizat experimente și au lucrat în echipe mixte alături de colegi din țara gazdă. Programul educațional a fost completat de vizite culturale la Canionul Matka, Muzeul Holocaustului, Casa Memorială Maica Tereza și orașul Ohrid, contribuind la înțelegerea patrimoniului cultural și istoric al Macedoniei de Nord. Prin Acreditarea Erasmus+ în domeniul Educației Școlare, Colegiul Național „Alexandru Ioan Cuza” din Alexandria continuă să ofere elevilor experiențe educaționale europene cu impact pe termen lung, contribuind la formarea unor tineri competenți, responsabili și implicați activ în viața comunității. Mobilitățile Erasmus+ demonstrează că investiția în educație deschide noi perspective, consolidează valorile europene și pregătește viitori cetățeni capabili să contribuie la dezvoltarea societății. Finanțat de Uniunea Europeană. Opiniile exprimate aparțin exclusiv autorilor și nu reflectă în mod necesar punctul de vedere al Uniunii Europene sau al ANPCDEFP. Nici Uniunea Europeană, nici ANPCDEFP nu pot fi considerate responsabile pentru acestea.

Karla-Mihaela Bugean

Distribuție Oltenia: 150 deranjamente în Turnu Măgurele, Izlaz, Zimnicea, Frumoasa, Viișoara, Nenciulești, Furculești, Dracea și Crângu, din cauza fenomenelor meteo

0

Distributie Oltenia intervine pentru remedierea defectiunilor aparute in retelele electrice, ca urmare a fenomenelor meteorologice extreme din ultimele zile. Peste 100 de echipe Distributie Oltenia sunt in teren, actionand neintrerupt pentru realimentarea consumatorilor si limitarea disconfortului generat de intreruperile de energie electrica.

Pe fondul codului galben de instabilitate atmosferica, averse torentiale insemnate cantitativ, intensificari ale vantului, vijelii, grindina de mici si posibil medii dimensiuni, reteaua electrica a fost afectata in mai multe zone din aria de operare a Distributie Oltenia, fiind gestionate in prezent:

  • 35 de incidente in desfasurare pe liniile de medie tensiune;
  • 258 de posturi de transformare ramase nealimentate;
  • 493 de deranjamente individuale.

Situatia actuala pe judete, la ora 10:00:

  • Judetul Arges: 13 incidente in desfasurare si 182 deranjamente. Echipele intervin pentru remedierea deficientelor si reluarea alimentarii in localitatile Cuca, Ciomagesti, Malureni, Poiana Lacului, Cocu, Mosoaia, Pitesti (partial), Poienati de Muscel, Cotmeana, Draganu, Oarja, Arefu, Mioveni, Micesti si Sapata.
  • Judetul Dolj: 3 incidente in desfasurare si 31 deranjamente. Se intervine in localitatile Bistret, Plosca, Grecesti, Gingiova.
  • Judetul Gorj: 1 incident si 4 deranjamente. Se actioneaza pentru remedierea deficientelor si reluarea alimentarii cu energie a locurilor de consum afectate din judet.
  • Judetul Mehedinti: 5 deranjamente. Se actioneaza pentru remedierea deficientelor si reluarea alimentarii cu energie a locurilor de consum afectate din judet.
  • Judetul Olt: 4 incidente in desfasurare si 82 deranjamente. Se intervine in localitatile Poboru, Piscani, Slatioara.
  • Judetul Teleorman: 9 incidente si 150 deranjamente. Se actioneaza pentru remedierea deficientelor si reluarea alimentarii cu energie a locurilor de consum in localitatile: Tr Magurele, Izlaz, Zimnicea, Frumoasa, Viisoara, Nenciulesti, Furculesti, Dracea, Crangu.
  • Judetul Valcea: 5 incidente in desfasurare si 39 deranjamente. Echipele intervin pentru remedierea deficientelor si reluarea alimentarii in localitatea Balcesti.

Echipele operative vor ramane in teren pana la solutionarea tuturor deficientelor electrice si a deranjamentelor individuale. Operatorul va continua sa monitorizeze situatia retelelor electrice din aria sa operationala, astfel incat disconfortul creat de evolutia nefavorabila a conditiilor meteo sa fie diminuat.

Reamintim faptul ca semnalarea tuturor defectiunilor in reteaua de distributie a energiei electrice din aria de operativitate Distributie Oltenia se poate face apeland numerele de telefon disponibile NON STOP pentru preluarea acestora:

  • 0800 500 000 –  numar de telefon gratuit in orice retea;
  • 0251 408 006, 0251 408 007,  0251 408 008 – numere de telefon cu tarif normal in reteaua nationala.

De astăzi, valoarea punctului-amendă crește. Amenzi mai mari pentru cei care încalcă regulile de circulație

0

De la 1 iulie, participanții la trafic care nu respectă regulile de circulație vor plăti amenzi mai mari. În conformitate cu prevederile art. 98 alin. (2) din O.U.G. nr. 195/2002 privind circulația pe drumurile publice, valoarea unui punct- amendă reprezintă 5% din salariul minim brut pe economie. Prin urmare, începând de astăzi. valoarea unui punct-amendă a fost stabilită la 216,25 lei.

Astfel, pentru Clasa I (2-3 puncte-amendă): 432,50 – 648,75 lei
🔹 Clasa a II-a (4-5 puncte-amendă): 865 – 1.081,25 lei
🔹 Clasa a III-a (6-8 puncte-amendă): 1.297,50 – 1.730 lei
🔹 Clasa a IV-a (9-20 puncte-amendă): 1.946,25 – 4.325 lei
🔹 Clasa a V-a (21-100 puncte-amendă – persoane juridice): 4.541,25 – 21.625 lei

„Respectarea regulilor de circulație este cea mai bună modalitate de a evita sancțiunile și, mai ales, de a contribui la siguranța tuturor participanților la trafic” este mesajul transmis de către polițiști.